NVIDIA OpenShell Bawa Pendekatan Baru Keamanan AI Agent, Dari Sandbox hingga Kebijakan Akses yang Lebih Fleksibel

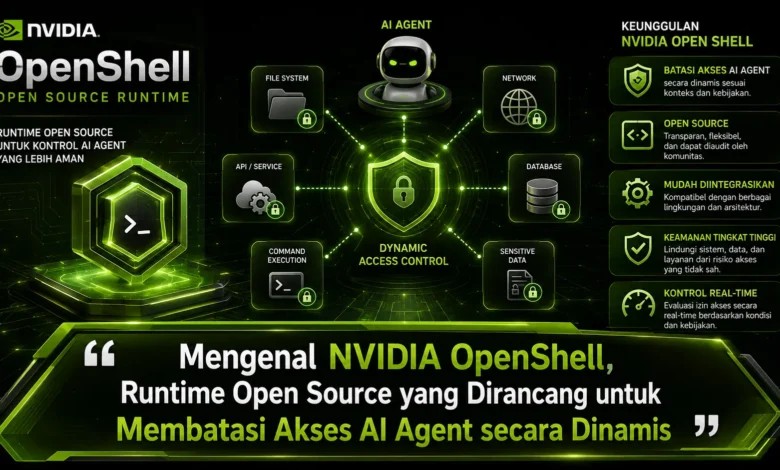
Kemampuan AI agent berkembang dari sekadar menghasilkan jawaban menjadi sistem yang dapat menjalankan kode, menggunakan tools, membaca file, dan berinteraksi dengan layanan eksternal. Kemampuan yang semakin luas tersebut membuat keamanan pada tingkat runtime ikut menjadi perhatian penting. NVIDIA OpenShell menawarkan pendekatan open source untuk menjalankan AI agent dalam lingkungan yang lebih terkontrol melalui sandbox dan kebijakan akses yang dapat disesuaikan. Kehadirannya memperlihatkan bagaimana TEKNOLOGI agentic AI mulai membutuhkan perlindungan yang tidak hanya bergantung pada instruksi model, tetapi juga pada batas teknis yang diterapkan selama agent bekerja.
Keamanan AI Agent Mulai Diperkuat Langsung pada Tingkat Runtime
OpenShell dari NVIDIA dikembangkan sebagai lapisan runtime yang membantu membatasi aktivitas autonomous agent. Model keamanan tersebut menjadi semakin relevan karena sistem agentic AI dapat menjalankan berbagai proses yang menggunakan sumber daya eksternal.
Daripada membuka seluruh sumber daya sistem, OpenShell membantu menjalankan agent pada ruang eksekusi terisolasi. Izin menggunakan file, komunikasi network, kemampuan menjalankan program, serta penggunaan resource lainnya dapat dibatasi berdasarkan policy. Dengan cara tersebut, TEKNOLOGI AI dapat mempertahankan kemampuan agent tanpa menghilangkan batas keamanan sistem.


OpenShell Menggunakan Isolasi untuk Membatasi Dampak Aktivitas Agent
Ruang eksekusi terbatas menjadi salah satu konsep utama dalam arsitektur runtime AI agent. Melalui isolasi tersebut, agent dapat melakukan tugas dalam lingkungan terkendali. Tujuannya adalah mengurangi akses yang tidak diperlukan.
Dalam skenario sederhana, apabila agent cukup memerlukan direktori kerja tertentu, maka akses terhadap bagian filesystem lainnya dapat tetap dibatasi. Konsep yang sama dapat digunakan terhadap berbagai aktivitas agent, sehingga aktivitas yang keluar dari tujuan memiliki jangkauan yang lebih kecil. Pendekatan sandbox tersebut membuat TEKNOLOGI agentic AI dapat dikelola dengan prinsip keamanan yang lebih terstruktur.
Policy OpenShell Bisa Menyesuaikan Kebutuhan AI Agent
Pekerjaan sistem agentic dapat berubah selama proses berlangsung. Pada kondisi tertentu, agent mungkin cukup memerlukan sebuah direktori, sedangkan pada tahap berikutnya agent dapat memerlukan koneksi ke layanan tertentu. Oleh sebab tersebut, aturan akses yang dinamis menjadi komponen strategis.
Dengan aturan yang didefinisikan, developer dapat mengatur resource yang dapat digunakan berdasarkan konteks operasional. Saat workflow membutuhkan penyesuaian, kebijakan dapat disesuaikan tanpa membuka seluruh lingkungan sejak awal. Model semacam ini membantu mempertahankan kontrol sekaligus mendukung otonomi, sesuatu yang makin relevan ketika TEKNOLOGI AI memperoleh tanggung jawab lebih besar.
Kontrol Runtime Membantu Menjaga Aktivitas Agent Tetap Sesuai Kebijakan
Penyimpanan lokal, jaringan, dan aktivitas program merupakan komponen utama yang perlu dikontrol ketika AI agent memperoleh kemampuan bertindak. Apabila izin diberikan tanpa batas, agent dapat berinteraksi dengan bagian sistem yang tidak relevan.
Runtime tersebut memungkinkan kebijakan diterapkan pada berbagai aktivitas runtime. Akses filesystem dapat diatur melalui kebijakan, sedangkan network egress dapat diatur berdasarkan policy. Pembatasan program turut memberikan batas tambahan terhadap tindakan AI. Pengelolaan berlapis ini membuat TEKNOLOGI AI tidak semata bergantung pada kepatuhan model.
OpenShell Membawa Pendekatan Lebih Aman untuk Akses Layanan Eksternal
AI agent yang terhubung dengan layanan eksternal sering memerlukan credential agar bisa melakukan integrasi. Informasi autentikasi itu perlu dikelola secara hati hati karena paparan token dapat membuka kemampuan tambahan.
Model pengelolaan agent seperti ini membantu mengendalikan penggunaan informasi autentikasi. Menggunakan strategi tersebut, agent dapat mengakses layanan sesuai izin yang diberikan tanpa membutuhkan akses permanen terhadap semua credential. Pendekatan akses tersebut menjadi semakin penting ketika TEKNOLOGI agentic AI digunakan dalam lingkungan perusahaan.
Agentic AI Membutuhkan Perlindungan yang Tidak Hanya Bergantung pada Model
Instruksi sistem dapat memberikan pedoman kepada model, tetapi instruksi tidak menggantikan pembatasan teknis. Saat AI dapat menggunakan tools dan file, diperlukan kontrol teknis yang ditegakkan di luar keputusan model.
Di sinilah OpenShell memberikan lapisan tambahan dengan menerapkan kebijakan pada lingkungan eksekusi. Jika AI berusaha resource di luar kebijakan, runtime dapat menolak aktivitas berdasarkan policy. Perpaduan instruksi AI dengan pembatasan sistem dapat membangun pendekatan keamanan yang lebih berlapis untuk TEKNOLOGI autonomous agent.
Kesimpulan, OpenShell Menunjukkan Pentingnya Batas Runtime untuk Autonomous Agent
Kehadiran NVIDIA OpenShell menggambarkan bahwa kemajuan autonomous agent membutuhkan kontrol yang semakin matang. Ruang eksekusi terkontrol, policy yang dapat disesuaikan, kontrol filesystem dan jaringan, serta kontrol informasi sensitif dapat memberikan batas operasional lebih jelas.
Ke depan, pendekatan security by design pada runtime berpotensi menjadi semakin penting seiring TEKNOLOGI AI agent terhubung dengan lebih banyak sistem perusahaan. Menurut Anda, apakah kontrol runtime yang fleksibel akan menjadi kebutuhan utama implementasi agentic AI? Berikan perspektif Anda mengenai keamanan AI agent dan ikuti inovasi selanjutnya untuk mengetahui perkembangan runtime autonomous agent.