NVIDIA OpenShell Bawa Pendekatan Baru Keamanan AI Agent, Dari Sandbox hingga Kebijakan Akses yang Lebih Fleksibel

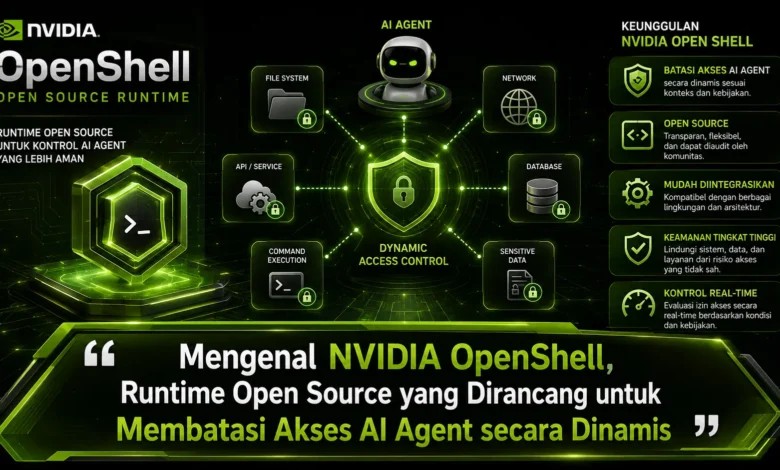
Kemampuan AI agent berkembang dari sekadar menghasilkan jawaban menjadi sistem yang dapat menjalankan kode, menggunakan tools, membaca file, dan berinteraksi dengan layanan eksternal. Kemampuan yang semakin luas tersebut membuat keamanan pada tingkat runtime ikut menjadi perhatian penting. NVIDIA OpenShell menawarkan pendekatan open source untuk menjalankan AI agent dalam lingkungan yang lebih terkontrol melalui sandbox dan kebijakan akses yang dapat disesuaikan. Kehadirannya memperlihatkan bagaimana TEKNOLOGI agentic AI mulai membutuhkan perlindungan yang tidak hanya bergantung pada instruksi model, tetapi juga pada batas teknis yang diterapkan selama agent bekerja.
NVIDIA OpenShell Membawa Lapisan Keamanan ke Runtime AI Agent
Runtime OpenShell hadir sebagai runtime open source yang memberikan batas operasional bagi agentic AI. Konsep tersebut menjadi semakin relevan karena sistem agentic AI dapat menjalankan berbagai proses yang berinteraksi dengan lingkungan sistem.
Bukan dengan mengizinkan agent menggunakan semua kemampuan host, OpenShell mengoperasikan workload melalui sandbox yang terkontrol. Akses terhadap filesystem, akses menuju layanan eksternal, aktivitas eksekusi, serta akses terhadap komponen sistem dapat dibatasi berdasarkan policy. Melalui pendekatan tersebut, TEKNOLOGI AI dapat mendukung workflow agentic tanpa menghilangkan batas keamanan sistem.
OpenShell Menggunakan Isolasi untuk Membatasi Dampak Aktivitas Agent
Ruang eksekusi terbatas menjadi bagian strategis dalam arsitektur runtime AI agent. Menggunakan lingkungan terpisah, agent dapat beroperasi tanpa mendapatkan akses penuh terhadap host. Tujuannya adalah mengurangi akses yang tidak diperlukan.
Pada penerapan tertentu, apabila agent cukup memerlukan direktori kerja tertentu, maka akses terhadap bagian filesystem lainnya dapat tetap dibatasi. Konsep yang sama dapat digunakan terhadap berbagai aktivitas agent, sehingga kesalahan maupun tindakan yang tidak diharapkan memiliki ruang dampak yang lebih terbatas. Model isolasi seperti ini membuat TEKNOLOGI agentic AI lebih mudah ditempatkan dalam lingkungan terkontrol.
Policy OpenShell Bisa Menyesuaikan Kebutuhan AI Agent
Aktivitas autonomous agent dapat berbeda pada setiap tahapan workflow. Pada kondisi tertentu, agent mungkin cukup memerlukan sebuah direktori, sedangkan dalam pekerjaan lainnya agent dapat perlu berkomunikasi melalui jaringan. Dengan karakter tersebut, aturan akses yang dinamis menjadi komponen strategis.
Dengan aturan yang didefinisikan, developer dapat membatasi kemampuan agent berdasarkan kebutuhan tugas. Ketika persyaratan berubah, kebijakan dapat disesuaikan tanpa membuka seluruh lingkungan sejak awal. Pendekatan tersebut membantu menggabungkan batas sistem dengan kemampuan agent, sesuatu yang menjadi penting ketika TEKNOLOGI AI memperoleh tanggung jawab lebih besar.
OpenShell Membatasi Resource yang Dapat Digunakan AI Agent
Sistem file, koneksi eksternal, dan process execution merupakan komponen utama yang harus dikelola ketika autonomous agent menjalankan tugas. Apabila izin diberikan tanpa batas, agent dapat menjangkau data yang tidak dibutuhkan.
OpenShell memungkinkan kontrol dibangun pada lapisan eksekusi. Kemampuan membaca atau menulis file dapat diatur melalui kebijakan, sedangkan koneksi keluar dapat diatur berdasarkan policy. Kontrol terhadap proses turut membantu menjaga identitas serta ruang kerja agent. Strategi tersebut membuat TEKNOLOGI AI tidak semata bergantung pada kepatuhan model.
Credential Runtime Membantu Mengurangi Paparan Rahasia Sistem
Autonomous agent yang menggunakan berbagai API sering menggunakan token atau informasi akses agar dapat menjalankan tugas. Credential tersebut perlu diberikan secara terbatas karena paparan token dapat membuka kemampuan tambahan.
Arsitektur keamanan OpenShell membantu mengendalikan penggunaan informasi autentikasi. Dengan demikian, agent dapat mengakses layanan sesuai izin yang diberikan tanpa mendapatkan informasi sensitif melebihi kebutuhan. Prinsip seperti ini menjadi semakin penting ketika TEKNOLOGI agentic AI terhubung dengan semakin banyak sistem.
Keamanan Runtime Melengkapi Instruksi dan Guardrail pada Tingkat Model
System prompt dapat mengarahkan perilaku agent, tetapi prompt bukan satu satunya mekanisme keamanan. Saat AI dapat menggunakan tools dan file, diperlukan batas tambahan yang ditegakkan di luar keputusan model.
Dalam konteks ini OpenShell menawarkan pendekatan yang menarik dengan menempatkan enforcement pada runtime. Jika AI berusaha akses yang tidak diberikan, runtime dapat menegakkan aturan yang berlaku. Kombinasi antara guardrail model dan kontrol runtime dapat membangun pendekatan keamanan yang lebih berlapis untuk TEKNOLOGI autonomous agent.
Kesimpulan, NVIDIA OpenShell Membawa Arah Baru untuk Keamanan Agentic AI
NVIDIA OpenShell memperlihatkan bahwa perkembangan AI agent perlu diikuti peningkatan keamanan. Ruang eksekusi terkontrol, kebijakan akses dinamis, kontrol filesystem dan jaringan, serta pengamanan autentikasi dapat mengurangi akses yang tidak diperlukan.
Pada masa mendatang, pendekatan pengamanan agent berbasis kebijakan berpotensi menjadi semakin penting seiring TEKNOLOGI AI agent mendapatkan kemampuan yang semakin luas. Dari sudut pandang Anda, apakah kontrol runtime yang fleksibel akan menjadi standar keamanan AI agent? Bagikan pandangan Anda mengenai keamanan AI agent dan ikuti pembahasan berikutnya untuk mengikuti arah baru infrastruktur kecerdasan buatan.